

发布日期:
2026-11-06
本以为阅后即焚就安全了,没想到鉴定员看到了GPU的温度
本故事纯属虚构,如有雷同纯属巧合;文中机构、人物均为架空设定,技术细节参考电子数据司法鉴定规程。
前言:电子数据鉴定领域有一条被反复验证的定律:最危险的伪证,不是伪造的数据,而是真实的设备自己“说”出来的话。 当AI换脸换声技术把“眼见为实”彻底击穿之后,鉴定人员面对的困境是—受害者手机里那段视频,本身就是一个“合成物”,它不携带传统意义上的犯罪痕迹,它只携带“被制造”的痕迹。于是鉴定的战场从“内容是什么”被迫转向“内容是怎么被生产出来的”。嫌疑人以为用“阅后即焚”通信工具、全程境外操控、本地不留记录就安全了,但他们忽略了一件事:AI换脸不是魔法,它必须在真实的硬件上跑真实的模型,而硬件,会留下账本。本篇故事的核心,就是鉴定人员如何从GPU的“账本”里,把一段消失的视频重新“读”出来。
故事开始
某公司财务钱多多接到一通微信视频电话。屏幕里是老板君爱财的脸,背景是君爱财办公室那面熟悉的书柜墙,声音也是君爱财的声音——略显沙哑,带点南方口音,连说话时习惯性推眼镜的动作都一模一样。“小钱,我现在要准备去机场,有笔保证金今天必须打出去,你先走流程,回来补签字。”钱多多没有怀疑。360万,分三笔,转进了对方指定的账户。而此时真正的老板君爱财,正在登机......
两个小时后,真正的老板君爱财落地开机,看到钱多多发来的消息“保证金已转”,回了一句:“什么保证金?”,随即两人开始视频通话了解事情原委,经过商议后最终确认,咱这是遭到诈骗了啊。
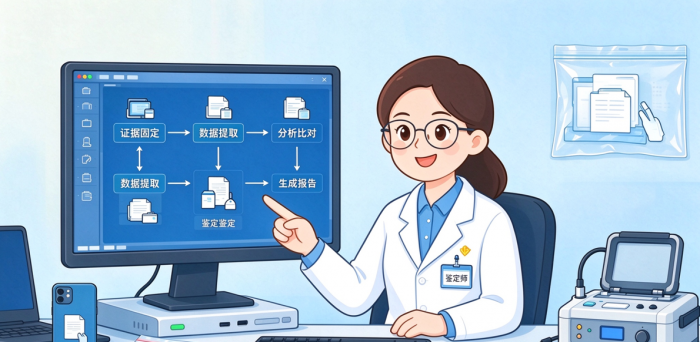
随后的两个小时中钱多多进行了报警,并在警察同志的建议下来到了一家电子数据鉴定中心,当案子送到电子数据鉴定中心时,离转账已经过去了六个小时。嫌疑人使用的是一款境外“阅后即焚”通信工具,消息在阅读后自动销毁,本地不留任何缓存。钱多多手机里唯一留下来的,是那段视频通话的录屏——她当时觉得“老板交代大事”应该留个底。鉴定员小广把这段视频逐帧拆开,用深度伪造检测工具跑了一遍,结果很明确:面部区域存在合成痕迹,唇形与音频的时序对齐存在微小偏移,是典型的实时换脸换声产物。但问题随之而来——这段视频是“假的”,可“假”本身不能指向任何人。 谁做的?在哪做的?用什么做的?视频里没有答案。
案件陷入僵局的时候,小广换了一个思路。她不再盯着视频“里面”看,而是去看视频“外面”的东西。AI实时换脸不是凭空发生的,它需要一个推理引擎在手机或电脑上持续调用GPU进行模型运算。嫌疑人可以删掉聊天记录,可以销毁视频文件,但他删不掉系统层面的资源调用日志——那是操作系统自己记的账本,不归任何一个应用管。
小广从钱多多手机的系统中提取了视频通话时段内的GPU负载记录。数据画出一条异常曲线:通话持续的四分十二秒里,某个后台进程的GPU渲染负载从基线水平陡然拉升,峰值达到正常视频通话的三到四倍,且呈现出规律的周期性波动——这正是实时换脸模型逐帧推理的典型特征。更关键的是,这个进程的标识符指向一个伪装成“系统工具”的应用,该应用在通话结束后三分钟被远程卸载,但卸载指令的下发记录、应用安装包的残留碎片、以及它在运行期间偷偷上传的模型配置文件,都还躺在存储扇区的缝隙里。
小广把那个模型配置文件提取出来,计算哈希值,与暗网上一款开源实时换脸工具的核心模块做比对——完全一致。也就是说,嫌疑人用的不是什么自制的高深工具,就是一款公开的、可下载的换脸软件,只是加了一层“系统工具”的壳。但这还只证明了“用了什么”,没证明“谁在用”。
真正的收网来自另一条线。该应用在运行期间,除了上传模型配置,还向一个境外服务器回传了设备指纹信息——包括手机型号、系统版本、屏幕分辨率、以及一个由硬件参数生成的唯一设备标识。这个设备标识,与另一起尚未并案的冒充领导诈骗案中提取到的设备指纹完全匹配。而那起案件的嫌疑人,曾在国内某市用同一台设备登录过一个实名注册的云存储账号,账号里存着十几段不同人的“人脸素材”视频,文件名标注着“君爱财-正面-光照好”“江总-侧脸-可用”。设备指纹、云存储账号、实名信息,三条线最终收束到同一个人身上。
庭审时,辩护律师照例质疑电子证据的完整性和关联性。小广当庭演示:从钱多多手机提取的GPU日志,到模型配置文件的哈希值,到设备指纹的匹配报告,再到云存储账号的登录IP与实名信息,每一步都附有操作记录和校验值。“嫌疑人确实做到了消息阅后即焚,”小广说,“但AI换脸这件事,焚不掉的是它自己跑过的路。”
法院最终认定被告人犯诈骗罪,涉案金额360万元,鉴于其利用AI深度伪造技术冒充他人身份实施诈骗、且系跨省流窜作案,依法从重处罚。判决书在证据部分专门用一段论述了电子数据鉴定的采信理由:GPU负载记录与模型配置文件哈希值相互印证,证明涉案视频系通过特定换脸工具实时合成;设备指纹的跨案匹配,则将“合成行为”与“具体行为人”建立了唯一对应关系。“阅后即焚”焚掉的是通信内容,焚不掉的是硬件账本。
案后,鉴定中心把这条技术路径整理成了一份《AI换脸类诈骗案件电子数据取证指引》,其中一句话被小广写在了报告首页:“当内容本身不可信的时候,就去问生产内容的机器。”
至此本章完结。
【下期内容:《宝妈乖乖删了记录,鉴定员默默捡了回来》】
【鉴定小课堂·本期干货】
注:文中部分图片来源于Al生成。
咨询热线丨0731-84163158
联系地址丨长沙市岳麓区潇湘南大道368号中盈广场D栋1101
湖南云电司法鉴定所,一家从事电子数据司法鉴定的专业机构。面向全社会提供电子数据司法鉴定、数据恢复、取证技术支持服务的第三方司法鉴定服务机构。连续7年取得能力验证满意结果,全省电子数据鉴定领域诚信等级首家A级机构,2024年入选湖南省高级人民法院司法鉴定专业机构名册,拥有多项软著。本所致力于打造精准、高效、专业的电子数据取证高科技鉴定实验室,并成为国内顶尖的电子数据取证领域的司法鉴定权威机构。


 湘公网安备 43010402001336号
0731-84163158